Вызовы безопасности обратного прокси в корпоративных веб-приложениях
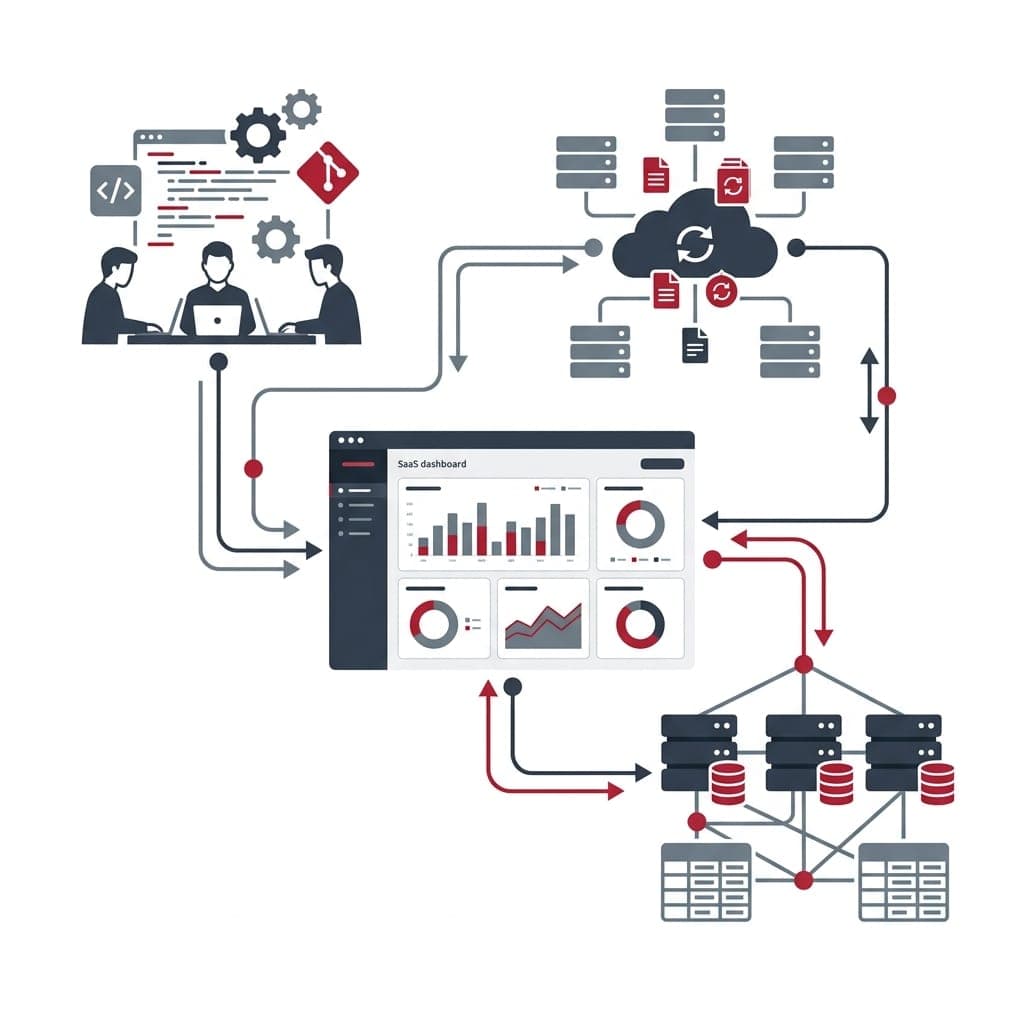
В современных корпоративных архитектурах на базе Next.js 16 и Docker за Nginx или Traefik возникают два критических вектора атак:
- Спуфинг IP через HTTP-заголовки: Злоумышленники могут подделывать
x-forwarded-forдля обхода правил WAF и лимитов запросов. - Ложные блокировки поисковых и ИИ-ботов: Краулеры Google, Bing, Yandex, OpenAI и Anthropic требуют мгновенного доступа к SSR-контенту без блокировок.
Решение: Защита Zero-Trust и протокол extractRequestIds
export function extractRequestIds(req: Request): { clientIp: string; requestId: string } {
const xff = req.headers.get("x-forwarded-for");
const rawIps = xff ? xff.split(",").map(ip => ip.trim()) : [];
const trustedClientIp = rawIps.length > 0 ? rawIps[0] : "127.0.0.1";
const requestId = req.headers.get("x-request-id") || crypto.randomUUID();
return { clientIp: trustedClientIp, requestId };
}
Интеллектуальный белый список для 30+ поисковых систем
Сочетание проверки сигнатур и сетевой фильтрации на границе сети (Edge Middleware) обеспечивает поисковым роботам и ИИ-агентам беспрепятственный доступ при полной блокировке вредоносного парсинга.