Desafíos de Seguridad de Proxy Inverso en Aplicaciones Web Empresariales
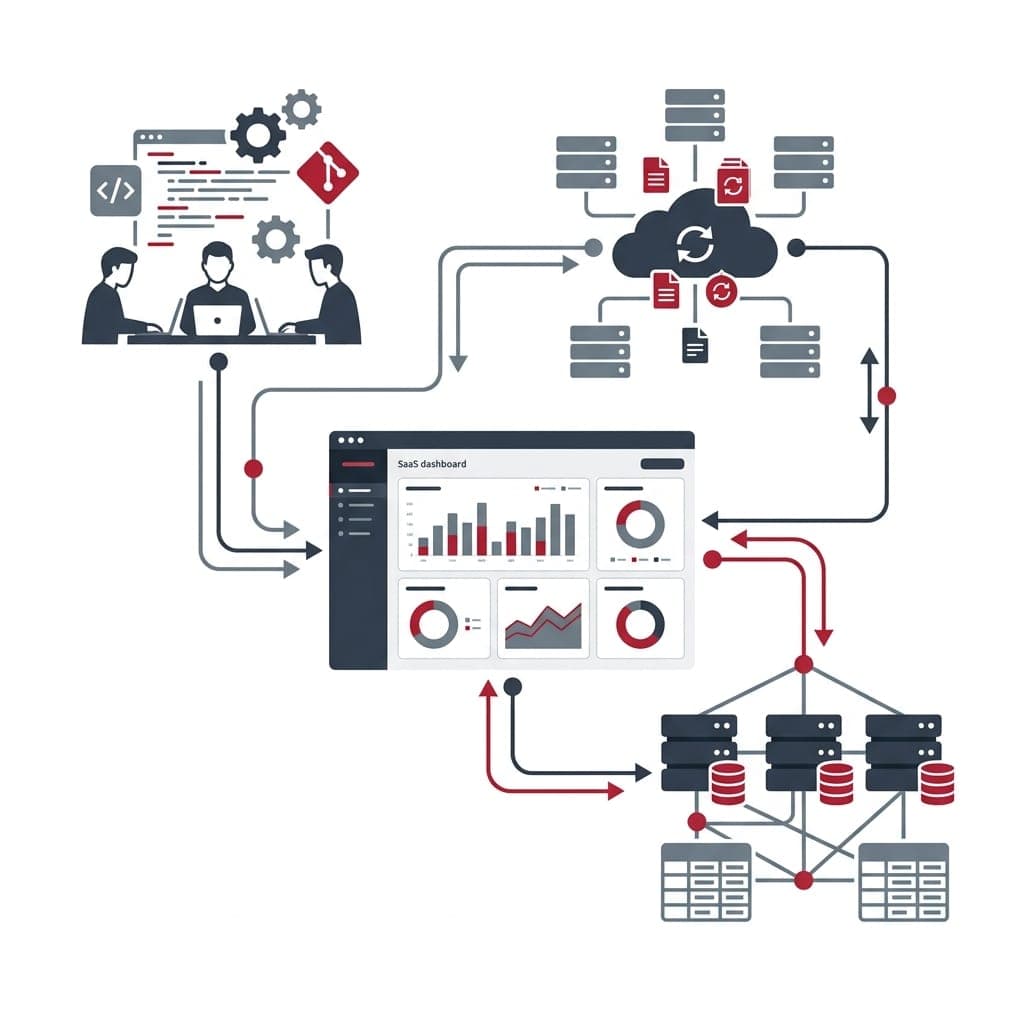
En las arquitecturas web empresariales modernas con Next.js 16, contenedores Docker y orquestación en el borde, los servidores de aplicaciones operan detrás de proxies inversos (Nginx, Traefik, Cloudflare). Esto introduce dos vectores críticos:
- Suplantación de IP por Encabezado (IP Spoofing): Los atacantes pueden inyectar encabezados
x-forwarded-forfalsificados para eludir los límites de tasa y el WAF. - Bloqueo de Rastreadores de Búsqueda e IA Verificados: Googlebot, Bingbot, GPTBot y ClaudeBot realizan ráfagas de solicitudes que requieren validación inteligente sin penalizar el indexado.
La Solución: Escudo Zero-Trust y Protocolo extractRequestIds
export function extractRequestIds(req: Request): { clientIp: string; requestId: string } {
const xff = req.headers.get("x-forwarded-for");
const rawIps = xff ? xff.split(",").map(ip => ip.trim()) : [];
const trustedClientIp = rawIps.length > 0 ? rawIps[0] : "127.0.0.1";
const requestId = req.headers.get("x-request-id") || crypto.randomUUID();
return { clientIp: trustedClientIp, requestId };
}
Lista Blanca Inteligente para más de 30 Bots de Búsqueda e IA
Mediante la validación combinada de firmas de agente de usuario y verificación de red, los motores de búsqueda y agentes de IA generativa acceden al contenido SSR sin latencia mientras el tráfico malicioso se bloquea en el perímetro.