Hızlı Bilgi (Doğrudan Yanıt / Position Zero):
WhatsApp mesajları telefonda neden görünmüyor? Saldırganlar, WhatsApp'ın çoklu cihaz (Multi-Device) altyapısını kullanarak arka planda yetkisiz bir ikincil oturum açmakta; gönderdikleri mesajları yerel arayüz senkronizasyonunu atlatacak veya yerel SQLite veri tabanını filtreleyecek şekilde manipüle etmektedir. Bu nedenle hesap sahibi kendi giden kutusunda hiçbir mesaj görmezken, rehberindeki yakınlarına kurbanın adıyla sahte IBAN ve acil borç talepleri iletilmektedir.
Gündemdeki Siber Tehlike: iPhone WhatsApp Dolandırıcılığı Nedir?
Son dönemde siber güvenlik dünyasını ve sosyal medya kullanıcılarını alarma geçiren yeni nesil bir dolandırıcılık dalgası tespit edildi. Özellikle iPhone (iOS) kullanıcılarını hedef alan bu yöntemde saldırganlar, ele geçirdikleri WhatsApp hesapları üzerinden rehberdeki aile bireyleri, iş arkadaşları ve yakınlara ulaşarak acil borç para talebinde bulunuyor.
Saldırıyı klasik hesap çalma (SMS onay kodu avcılığı) vakalarından ayıran en kritik kırılma noktası; saldırganların hesap sahibinin ağzından rehberdeki kişilere gönderdiği para talebi mesajlarının, asıl kurbanın telefonundaki WhatsApp sohbet ekranında hiçbir şekilde görünmeyebilmesidir. Kurban, kendi adına onlarca kişiye mesaj atıldığından ancak mağdur edilen bir yakınının kendisini normal telefon hattından aramasıyla haberdar olabilmektedir.
WhatsApp Mesajları Telefonda Neden Görünmüyor? Çoklu Cihaz ve Hayalet Oturum İstismarı
WhatsApp'ın çoklu cihaz mimarisi, ana telefon internete bağlı olmasa dahi 4 adede kadar ikincil cihazın (WhatsApp Web, Masaüstü, Tablet) bağımsız WebSocket oturumu açmasına izin vermektedir. Her ikincil cihaz kendi uçtan uca şifreleme (E2EE) anahtar çiftine sahiptir ve sunucu mesajları her cihaza bağımsız olarak dağıtır.
Saldırganlar, ele geçirdikleri oturum belirteçleri (session tokens) veya kötü amaçlı yazılım kancaları aracılığıyla arka planda bağımsız bir "hayalet oturum" açmakta; ardından gönderdikleri mesajları yerel senkronizasyon protokolünü atlatacak ya da yerel SQLite veri tabanında filtreleyecek şekilde manipüle etmektedir. Böylece kurban kendi ekranında hiçbir hareket görmezken, rehberindeki kişiler kurbanın profilinden gelen acil yardım talepleriyle karşılaşmaktadır. Kurumsal ağ güvenliği ve mobil uç nokta denetimleri için Kling Digital Siber Güvenlik ve Mimari Ekibi ile iletişime geçebilirsiniz.
"Coruna" Zararlı Yazılımı (Malware) Nedir? Google TAG Raporu ve 23 Zafiyet Zinciri
Siber güvenlik uzmanları ve adli bilişim analistleri, söz konusu saldırıların "Coruna" adı verilen gelişmiş bir zararlı yazılım kitiyle ilişkili olabileceğini değerlendiriyor:
- 23 Farklı Zafiyet Zinciri: Google Tehdit İstihbarat Grubu (GTIG) raporlarına göre Coruna; iOS 13.0 ile iOS 17.2.1 arasındaki sürümleri etkileyen WebKit ve çekirdek seviyesindeki 23 farklı güvenlik açığını basamaklı olarak istismar etmektedir.
- Web Tabanlı Sızma (Watering-Hole): Kullanıcının doğrudan bir dosya indirmesi gerekmemektedir. Güvenliği ihlal edilmiş siteleri ziyaret etmek veya zararlı reklam ağlarına maruz kalmak, WebKit motorundaki bellek yönetimi açıkları üzerinden sisteme sızılmasına yol açabilmektedir.
- Türkiye Vakaları ile İlgili Durum: Türkiye'de yaşanan son vakalar ile Coruna yazılımı arasında henüz adli bilişim birimlerince kesinleşmiş teknik bir bağ kurulmamış olmakla birlikte; kullanılan taktikler, oturum gizleme metodolojisi ve hedefli iOS vektörleri yüksek benzerlik taşımaktadır.
"Kendi Hesabıma Giremiyorum Abi" Tuzağı: WhatsApp Borç İsteme Dolandırıcılığı Nasıl İşliyor?
Dolandırıcılar ele geçirdikleri hesapta kurbanın mesajlaşma tarzını, hitap şeklini ve yakınlık derecelerini inceleyerek son derece inandırıcı bir dille iletişime geçmektedir. Yaygın olarak kullanılan senaryolardan biri şöyledir:
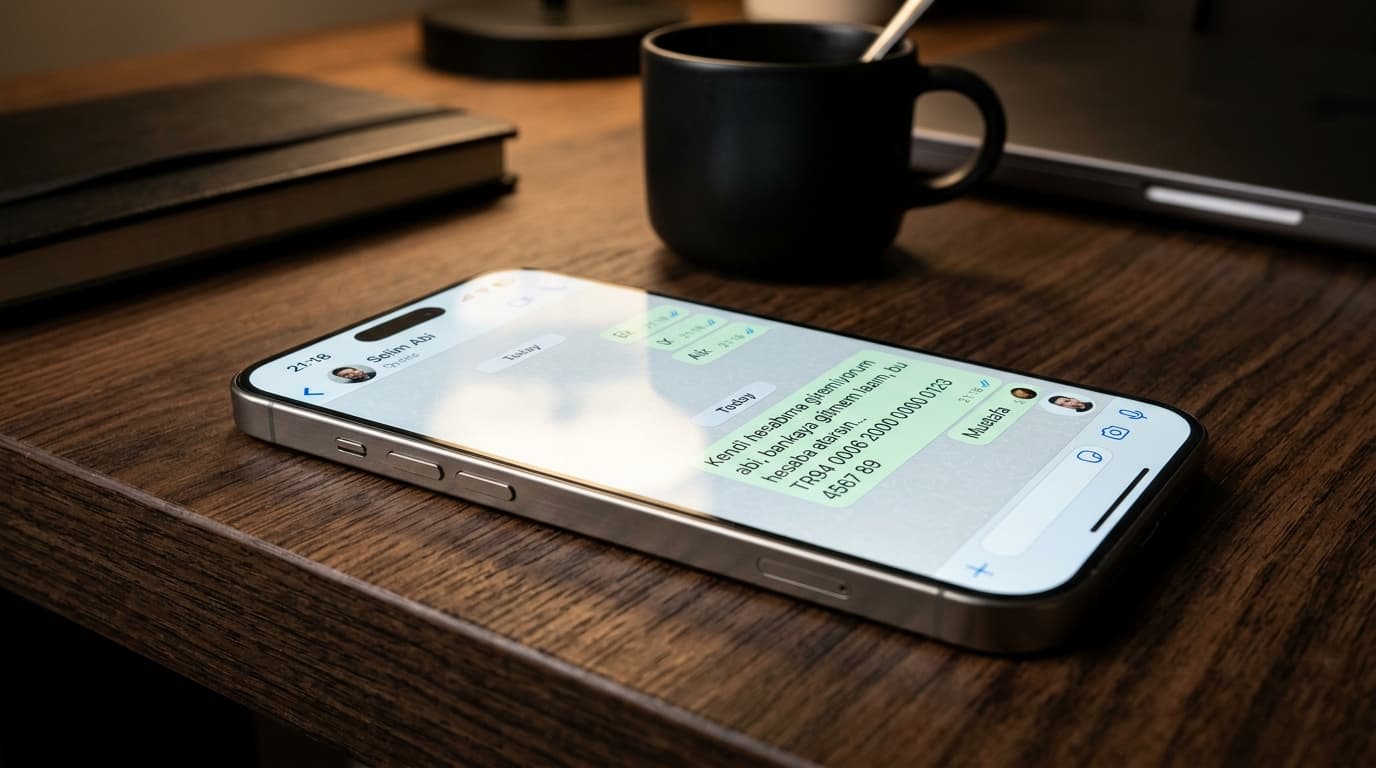
"Kendi hesabıma giremiyorum abi, bankaya gitmem lazım, sistemsel bloke koydular. Bu hesaba acil borç atarsın, öğleden sonra şubeden halledip hemen sana geçeceğim."
Mesajın rehberde kayıtlı gerçek bir kişiden gelmesi, aciliyet baskısı oluşturulması ve banka arızası bahanesiyle farklı bir IBAN sunulması, yakınların şüphe duymadan para transferi yapmasına yol açmaktadır. Toplanan paralar genellikle katır (mule) hesaplar üzerinden dakikalar içinde kripto varlıklara dönüştürülmektedir.
Klasik SMS Oltalaması ile Yeni Nesil Hayalet Saldırının Karşılaştırması
| Kriter | Klasik SMS / Kod Oltalaması | Yeni Nesil Hayalet Oturum (Coruna) |
|---|---|---|
| Sızma Metodu | Kullanıcıdan SMS doğrulama kodu isteme | WebKit / Sistem açığı, oturum belirteci ele geçirme |
| Kullanıcı Farkındalığı | Telefon hemen "Başka cihazda açıldı" uyarısı verir | Kullanıcının WhatsApp'ı normal şekilde çalışmaya devam eder |
| Giden Mesajların Görünürlüğü | Kullanıcının sohbet ekranında açıkça listelenir | Mesajlar ana telefonda gizlenir veya senkronize edilmez |
| Bağlı Cihazlar Listesi | Yabancı oturum ayarlarda görünür | Oturum arayüzden maskelenebilir veya gizlenebilir |
| Fark Edilme Anı | Kullanıcı anında fark eder | Yakınların telefonla aramasıyla saatler sonra anlaşılır |
WhatsApp Hesabımdan Habersiz Mesaj Atılıyor, Ne Yapmalıyım? 5 Katmanlı Korunma Protokolü
- İşletim Sistemi ve WhatsApp Güncellemelerini Asla Ertelemeyin: Apple, Coruna'nın kullandığı zafiyetleri iOS 17.3 ve Hızlı Güvenlik Yanıtları ile kapatmıştır. Cihazınızı
Ayarlar > Genel > Yazılım Güncellememenüsünden en son sürüme güncelleyin. WhatsApp uygulamasını da App Store üzerinden daima güncel tutun. - Sesli Teyit Alın (Sıfır Güven Kuralı): Tanıdıklarınızdan veya yakınlarınızdan gelen IBAN'lı para ve borç taleplerine yalnızca mesaj üzerinden asla güvenmeyin. İşlemi yapmadan önce kişiyi mutlaka normal telefon aramasıyla arayarak durumu sesli olarak teyit edin.
- Bağlı Cihazları Düzenli Olarak Kontrol Edin: WhatsApp'ta
Ayarlar > Bağlı Cihazlarsekmesini denetleyin. Tanımadığınız veya şüpheli görünen tüm oturumları derhal sonlandırın. - İki Adımlı Doğrulamayı (2FA) Aktif Hale Getirin:
WhatsApp > Ayarlar > Hesap > İki Adımlı Doğrulamabölümünden 6 haneli özel bir PIN kodu belirleyin. Bu işlem hesabın yabancı bir cihazda yetkisiz başlatılmasını engeller. - Safari ve Web Verilerini Periyodik Olarak Temizleyin: Kötü amaçlı web kodlarının ve zafiyet istismar kalıntılarının temizlenmesi için
Ayarlar > Safari > Geçmişi ve Web Sitesi Verilerini Siladımını uygulayın.