تشريح الهجوم وآلية "الجلسة الشبحية"
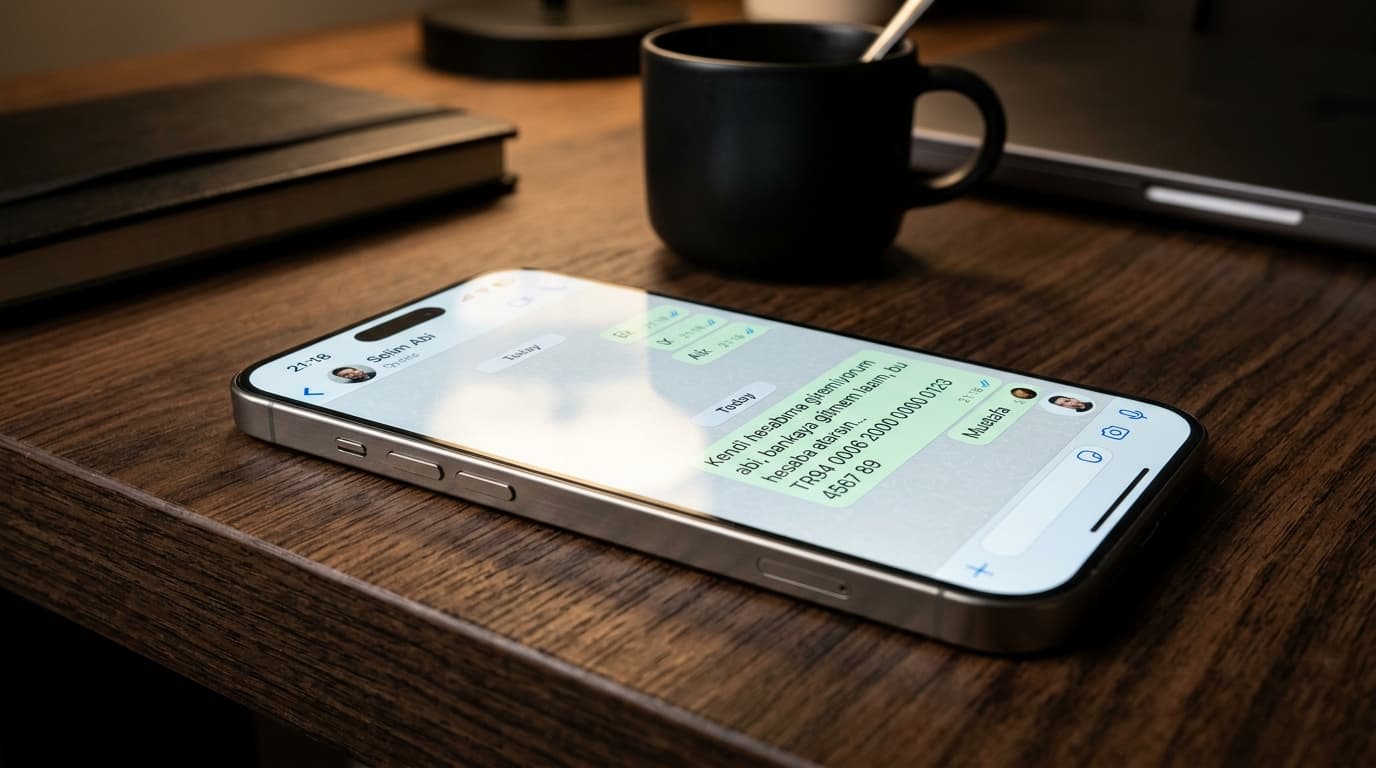
تم رصد موجة احتيال إلكتروني متطورة تستهدف بشكل خاص مستخدمي هواتف آيفون (iOS)، حيث يخترق المهاجمون حسابات واتساب ويطلبون تحويلات مالية عاجلة من الأقارب والأصدقاء المسجلين في جهات الاتصال.
النقطة الأكثر خطورة في هذا الهجوم هي أن الرسائل الصادرة من المحتالين لا تظهر نهائياً على شاشة هاتف الضحية الأصلي. ولا يكتشف صاحب الحساب الأمر إلا بعد أن يتصل به أحد معارفه هاتفياً للتأكد من الطلب.
شبهات برمجية "Coruna" واستغلال ثغرات WebKit
يرجح خبراء الأمن السيبراني ارتباط هذه العمليات ببرمجية "Coruna" الخبيثة التي رصدها فريق Google Threat Intelligence Group (GTIG)، والتي تستغل سلسلة من 23 ثغرة أمنية في أنظمة iOS من 13.0 وحتى 17.2.1 عبر متصفح الويب.
بروتوكول الحماية المكون من 5 خطوات
- تحديث نظام iOS وتطبيق واتساب فوراً: قامت آبل بسد هذه الثغرات في تحديث iOS 17.3 والإصدارات اللاحقة.
- التأكيد الصوتي الإلزامي: لا تقم بتحويل أي مبالغ مالية بناءً على رسائل نصية دون الاتصال بالشخص مباشرة عبر الهاتف.
- مراجعة الأجهزة المرتبطة: قم بإنهاء أي جلسة غير معروفة من إعدادات الأجهزة المرتبطة في واتساب.
- تفعيل التحقق بخطوتين: أنشئ رمز PIN مخصصاً ومكوناً من 6 أرقام.
- مسح بيانات متصفح Safari: نظف سجل وبيانات المواقع بانتظام من إعدادات الهاتف.