تحديات أمان البروكسي العكسي في تطبيقات الويب المؤسسية
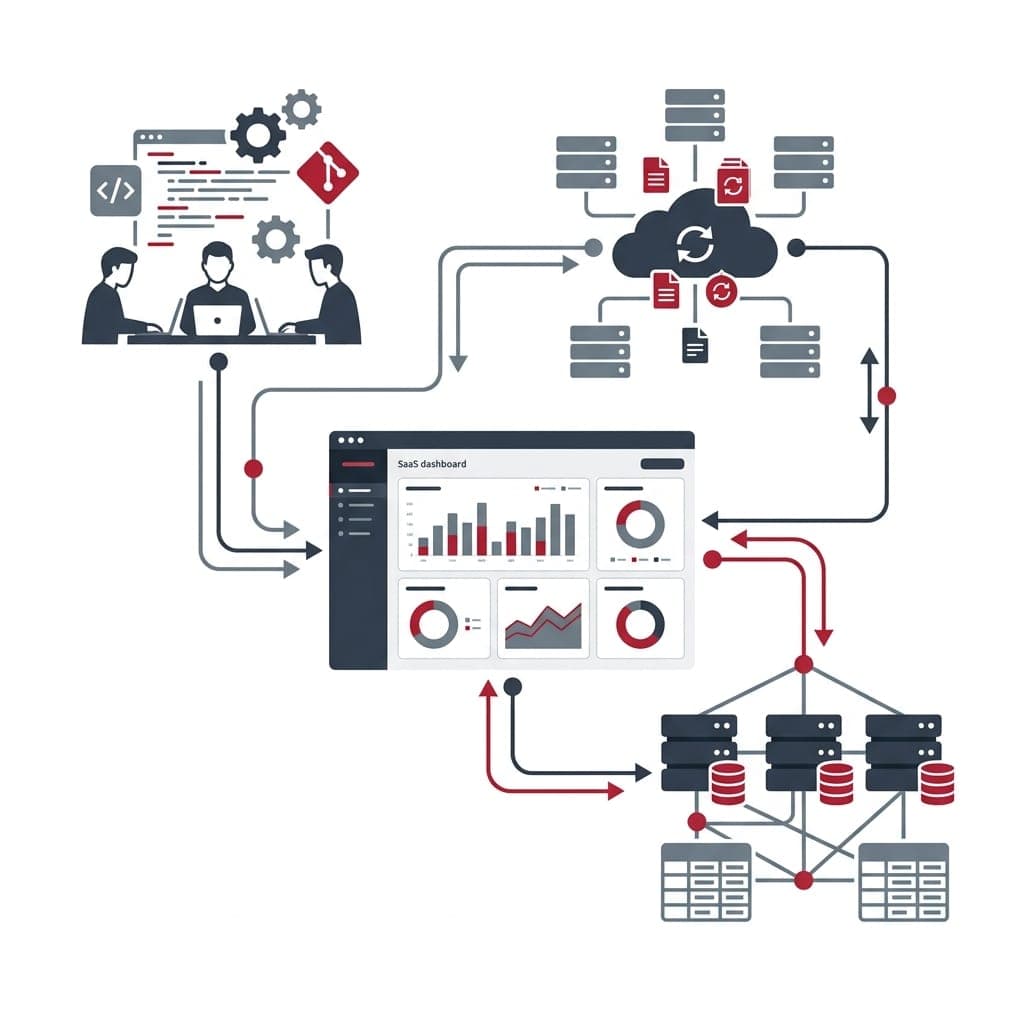
في معمارية الويب المؤسسية الحديثة المعتمدة على Next.js 16 وحاويات Docker خلف خوادم Nginx أو Traefik، يظهر تحديان أمنيان رئيسيان:
- تزييف عناوين IP عبر الترويسات (IP Spoofing): يمكن للمهاجمين حقن ترويسات
x-forwarded-forمزيفة لتجاوز حدود الطلبات وجدار الحماية. - الحجب الخاطئ لروبوتات البحث والذكاء الاصطناعي المعتمدة: تتطلب زواحف Googlebot وBingbot وGPTBot وClaudeBot وصولاً فورياً دون عوائق لضمان الفهرسة الكاملة.
الحل الهندسي: درع Zero-Trust وبروتوكول extractRequestIds
export function extractRequestIds(req: Request): { clientIp: string; requestId: string } {
const xff = req.headers.get("x-forwarded-for");
const rawIps = xff ? xff.split(",").map(ip => ip.trim()) : [];
const trustedClientIp = rawIps.length > 0 ? rawIps[0] : "127.0.0.1";
const requestId = req.headers.get("x-request-id") || crypto.randomUUID();
return { clientIp: trustedClientIp, requestId };
}
قائمة بيضاء ذكية لأكثر من 30 روبوت بحث وذكاء اصطناعي
من خلال التحقق الفوري في طبقة الحافة (Edge Middleware)، تحصل محركات البحث المعتمدة على وصول مباشر بسرعة الميكروثانية بينما يتم صد محاولات الاختراق في المحيط الخارجي.